
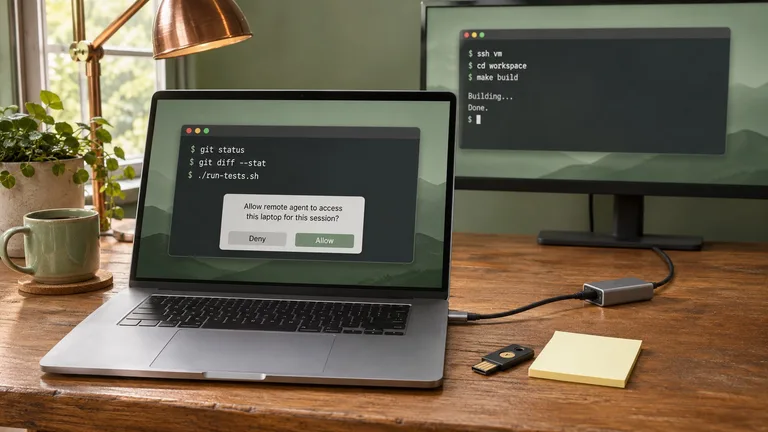
Lend permite agentes remotos usarem ferramentas locais sem receber credenciais
O proxy lend encaminha pedidos de agentes em máquinas virtuais a ferramentas do laptop, com política local e aprovação do usuário.
Agentes remotos, credenciais locais
O lend permite que agentes de programação em máquinas virtuais solicitem comandos e credenciais mantidos no laptop do usuário. O proxy submete cada pedido a uma política e à aprovação local, para que ferramentas autenticadas possam ser usadas sem transferir os tokens para a máquina remota.
O autor executa vários agentes em paralelo, como Claude Code e Codex, em VMs às quais se conecta por SSH. Ele usa herdr, um multiplexador de terminal que identifica o agente em cada painel e mantém as sessões em execução após a desconexão; o serviço picd, da pico.sh, fornece as máquinas virtuais com Docker e diretório pessoal persistente.
Esse fluxo permite que os agentes monitorem CI com gh, chamem APIs e acessem outros hosts, mas credenciais copiadas para a VM podem ficar legíveis para todos os processos enquanto o token for válido. Já o encaminhamento tradicional do agente SSH com ssh -A mantém as chaves privadas no laptop, mas permite que a VM use as chaves disponíveis sem pedir autorização a cada assinatura nem registrar o que foi assinado.
Proxy, política e aprovação
O lend fica diante do agente SSH existente, e o usuário encaminha o socket do proxy em vez do socket original. Segundo o autor, SSH e Git continuam funcionando normalmente, enquanto uma extensão do agente permite que a VM peça a execução de comandos no laptop, onde as ferramentas autenticadas já estão configuradas.
A política no laptop define quais executáveis, argumentos e chaves a máquina remota pode solicitar; o padrão pode negar tudo que não estiver autorizado. As regras também podem exigir aprovação biométrica, restringir subcomandos por meio de args_prefix e limitar quais chaves SSH ficam visíveis ou podem assinar.
Na janela de aprovação, o usuário vê o caminho completo do executável, seus argumentos, o diretório de execução, o motivo informado e dados sobre o processo remoto. O motivo e os dados do solicitante vêm da VM e são identificados como não verificados: ajudam na avaliação, mas não mudam as permissões definidas pela política.
Para conectar uma VM, o autor executa o comando abaixo no laptop. Ele inicia um proxy para aquela conexão SSH e o encerra quando a conexão termina, mantendo os pedidos vinculados à sessão correspondente.
lend ssh --config ./policy.json -- agent-vmNo exemplo do autor, Claude Code usa o servidor MCP do lend, cuja ferramenta run_local_command recebe o comando e um motivo obrigatório. A solicitação também pode ser feita diretamente pela linha de comando na VM, como no pedido para consultar a descrição do repositório antoniomika/lend.
lend exec --reason "Read the repo description" -- gh repo view antoniomika/lendDepois da aprovação, o comando roda no laptop e o agente recebe a saída padrão, a saída de erro e o código de encerramento. O token usado por gh permanece na máquina local; o agente recebe o resultado da operação, não a credencial que permitiu executá-la.
Segredos, chaves e permissões temporárias
Quando um comando precisa de um token, uma regra pode usar op read para buscar o segredo no 1Password e defini-lo como variável de ambiente apenas para a execução aprovada. A política escolhe os nomes das variáveis e as referências permitidas; a VM não pode substituí-las, e os valores não aparecem nos prompts nem no histórico.
Esse mecanismo depende de o comando aprovado não revelar o próprio ambiente. Permitir env ou sh pode devolver os valores ao agente, assim como autorizar op diretamente, pois a saída de op read seguiria para a VM. No fluxo descrito, o 1Password também pode pedir sua própria autenticação biométrica antes de fornecer o token ao comando local.
As chaves SSH têm regras separadas: as que não estão listadas ficam ocultas para a máquina remota, e as permitidas podem ter limites sobre o que assinam. A opção max_signatures, por exemplo, restringe o número de assinaturas que uma chave pode produzir durante uma sessão.
As regras podem oferecer leases, permissões temporárias concedidas no momento da aprovação, por um período como cinco minutos ou por um número determinado de usos. Cada lease vale somente para o comando e os argumentos exatos aprovados, e termina quando a sessão SSH acaba ou a tela do laptop é bloqueada.
Reconexão e acompanhamento
O socket encaminhado pertence à conexão SSH e muda de caminho quando o usuário se reconecta. Para que painéis do herdr continuem usando o proxy, o autor atualiza um link simbólico para o novo socket durante a inicialização SSH na VM e configura o Bash para adotar esse caminho estável quando ele estiver funcionando.
Processos iniciados com o caminho antigo precisam ser reiniciados para receber o caminho estável no ambiente. A conexão SSH do laptop ainda precisa permanecer aberta: pedidos falham enquanto ela estiver desconectada, e cada reconexão cria uma nova sessão lend, com aprovações e leases renovados.
O comando lend status --all --watch exibe conexões, pedidos pendentes, execuções e leases ativos; lend pause --all cancela as atividades e recusa novos pedidos até que o usuário retome o serviço. Já lend history consulta o registro das execuções e de como foram aprovadas.
lend status --all --watch lend pause --all lend historyPor padrão, o histórico não inclui argumentos, saídas ou segredos, embora seja possível optar por registrar os argumentos. Assim, o usuário pode acompanhar o que ocorreu sem que o registro padrão armazene os resultados ou as credenciais usados nas operações.
Aprovação de ações na VM
O lend também pode encaminhar pedidos de permissão que não envolvem credenciais, como executar um comando na VM, editar um arquivo ou buscar uma URL. O laptop apresenta a solicitação para o usuário, mas não executa a ação remota: o agente recebe a resposta e decide o que fazer.
Para Claude Code, o autor configura um hook PermissionRequest que envia esses pedidos ao lend approve. Há adaptadores para Codex, Antigravity e pi, além de um formato JSON genérico; se o laptop não puder ser alcançado, o hook deixa de interceptar o pedido e o agente volta a perguntar em sua própria interface.
O mesmo fluxo pode proteger uma etapa de script, como terraform apply: o comando de aprovação é encadeado à execução para que a aplicação só comece depois da autorização no laptop. Isso permite submeter ações remotas à decisão local sem transferir para o laptop a execução do trabalho na VM.
lend approve --topic deploy --title "terraform apply" && terraform applyApoie o Guia de TI
Compartilhar
Autor

Comentários
0Comece a conversa.
Seja a primeira pessoa a comentar este conteúdo.