
Malware atinge sites de 178 organizações após falha na Optimizely
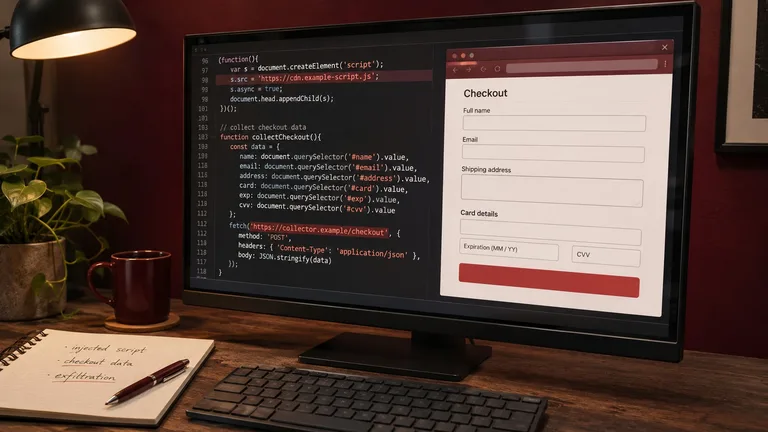
Código JavaScript injetado em sites trocava endereços de carteiras, capturava dados de cartões e roubava cookies desprotegidos.
Falha na plataforma permitiu a injeção de código
Uma vulnerabilidade na plataforma de otimização de páginas Optimizely foi explorada para inserir código JavaScript malicioso em sites de 178 organizações. A lista de afetados inclui empresas de tecnologia, bancos, varejistas, veículos de mídia, companhias aéreas e serviços de outros setores.
O código alterava endereços de carteiras de criptomoedas para substituí-los pelos do invasor. Com isso, uma pessoa que tentasse enviar ativos digitais poderia ver o destino da transferência trocado pelo endereço controlado pelo criminoso.
Scripts capturavam dados de pagamento e cookies
O JavaScript também capturava números de cartões, datas de validade e códigos CVV digitados em formulários nos sites afetados. A ação expunha dados de pagamento inseridos pelos visitantes enquanto o código permanecia ativo nas páginas.
Além dos dados de cartões, os scripts roubavam cookies sem a proteção HttpOnly. Esse atributo impede que códigos executados no navegador leiam determinados cookies; os registros desprotegidos poderiam, portanto, ser acessados pelo JavaScript injetado.
Organizações de vários setores aparecem na lista
Entre as 32 organizações do setor financeiro citadas estão Paychex, HSBC US e Equifax. Na categoria de tecnologia e software como serviço, que reúne 23 nomes, aparecem Zoom, Bitly, Salesforce, GitLab e a própria Optimizely.
A relação também inclui 20 empresas de varejo e moda, como IKEA, ASOS e Mattel, além de serviços de streaming, companhias aéreas e veículos de imprensa. CNN, BBC, Fox News e NPR estão entre os dez nomes listados no segmento de notícias e mídia.
Optimizely corrigiu a vulnerabilidade
A Optimizely corrigiu a falha e removeu os códigos injetados. A lista publicada pela Report-URI organiza as organizações afetadas por setor e apresenta exemplos, incluindo empresas de saúde, telecomunicações, seguros, educação, logística e serviços profissionais.
A variedade de sites mostra o alcance que uma falha em uma plataforma compartilhada pode ter quando o código inserido chega às páginas de organizações distintas. Para os visitantes, o risco descrito no incidente envolvia a exposição dos dados digitados em formulários e o desvio de endereços de carteiras.
Apoie o Guia de TI
Compartilhar
Autor

Comentários
0Comece a conversa.
Seja a primeira pessoa a comentar este conteúdo.