
Ruby2Shell: falha em Ruby vulnerável afeta Rails, Sinatra, GitLab e GitHub Enterprise Server
Ruby2Shell causa estouro de um byte no heap em codificações legadas; Rails e Sinatra são afetados quando usam Ruby vulnerável.
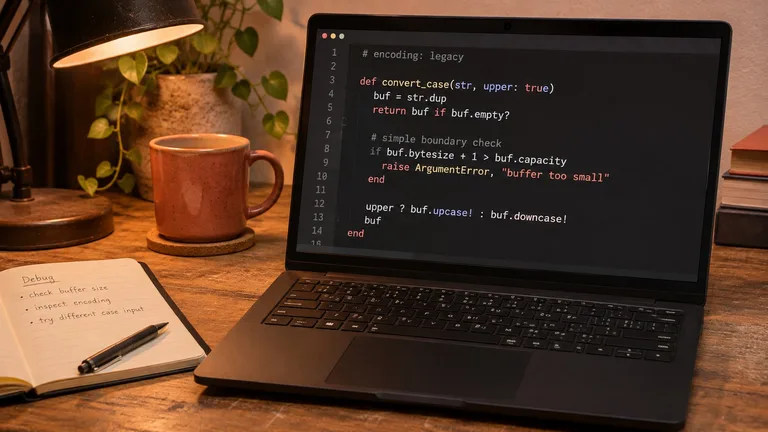
A falha Ruby2Shell provoca um estouro de um byte no heap do Ruby ao processar ß em certas codificações legadas. Rails e Sinatra no estilo clássico são afetados em suas configurações padrão quando usam uma versão vulnerável do Ruby. Código de aplicações que converte para maiúsculas strings recebidas nessas codificações também pode acionar o problema.
Versões do Ruby afetadas
Nas séries recentes, estão vulneráveis as versões 4.0.0 a 4.0.9, 3.4.0 a 3.4.12 e 3.3.0 a 3.3.13. As correções correspondentes são 4.0.10, 3.4.13 e 3.3.14. Todas as versões do Ruby desde a 2.4.0 também foram afetadas; a série 3.2 e as anteriores estão fora de suporte.
Como ocorre o estouro
Em várias codificações de um byte, ß não tem uma forma maiúscula de um byte; a conversão gera dois bytes, SS, embora a verificação de espaço considere apenas um. O buffer é alocado com o tamanho da entrada mais 20 bytes. Como cada ß acrescenta um byte à saída, uma entrada com 21 ocorrências ultrapassa o espaço alocado em um byte.
O mesmo trecho vulnerável está presente em codificações ISO-8859 e Windows-125x. As operações upcase, swapcase, downcase(:fold) e casecmp? podem alcançar esse caminho. Strings UTF-8 seguem outro percurso e não são afetadas.
Na conversão para maiúsculas, o byte excedente é S (0x53); no case-folding, é s (0x73). Ele é gravado logo após o buffer de saída, e copiar o resultado pode provocar uma leitura de um byte fora dos limites.
Frameworks e softwares afetados
Rails e Sinatra no estilo clássico são afetados quando usam uma versão vulnerável do Ruby em sua configuração padrão. Outros frameworks e instalações simples de Rack não ficam expostos por padrão, embora código da aplicação que converta strings de codificações legadas possa acionar o problema.
Entre os softwares autohospedados listados, GitLab 19.6.0 inclui Ruby 3.3.13. GitHub Enterprise Server 3.22.5, Mastodon 4.7.5 e OpenProject 17.9.7 incluem Ruby 4.0.9, versões afetadas pela falha.
Discourse 2026.10.1 inclui Ruby 3.4.7, enquanto Chatwoot 4.20.0 inclui Ruby 3.4.4. Esses runtimes também estão entre as versões vulneráveis. A lista foi atualizada em 19 de novembro de 2026, às 08h30 UTC.
Atualização para versões corrigidas
Quem administra uma instalação própria do Ruby deve atualizar para 3.3.14, 3.4.13 ou 4.0.10, conforme a série utilizada. Para os produtos que distribuem o runtime junto com o software, a orientação é instalar a versão corrigida indicada pelo fornecedor.
Apoie o Guia de TI
Compartilhar
Autor

Comentários
0Comece a conversa.
Seja a primeira pessoa a comentar este conteúdo.