
Java4Shell: filtro por CVE falha ao localizar Corretto vulnerável no Amazon Linux
No Amazon Linux 2023, o filtro por CVE pode indicar ausência de correções mesmo com builds vulneráveis do Corretto instalados.
O falso resultado da busca por CVE
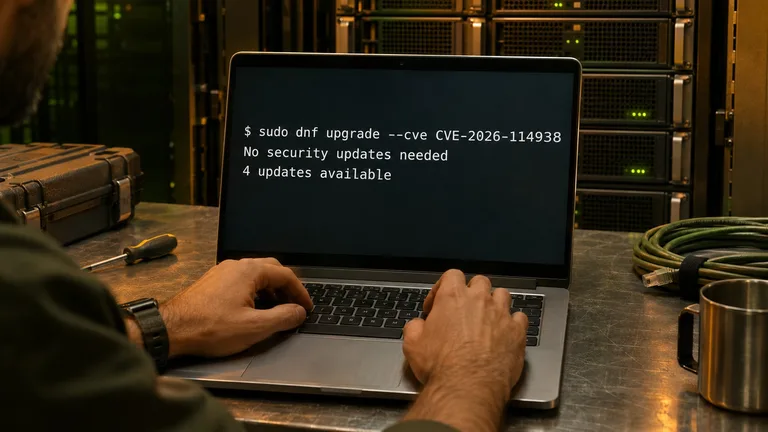
No Amazon Linux 2023, uma busca de atualizações pelo CVE-2026-114938 pode indicar que não há correções, embora quatro builds vulneráveis do Amazon Corretto estejam instalados. No teste descrito, a execução em modo de simulação terminou com código zero, o que pode fazer rotinas automatizadas de correção considerarem a tarefa concluída.
sudo dnf upgrade --cve CVE-2026-114938 --assumenoAs correções para Java4Shell foram publicadas em 17 de novembro de 2026 nos avisos ALAS2023-2026-3478 a ALAS2023-2026-3481 e ALAS2-2026-4123. Embora as páginas dos avisos identifiquem o CVE, as entradas de metadados lidas pelo dnf não incluem essa referência, impedindo que o filtro associe a vulnerabilidade aos pacotes.
Builds corrigidos e versões afetadas
As versões corrigidas do Corretto têm o quarto campo da versão terminado em .1, enquanto as builds vulneráveis identificadas terminam em .0. As correções abrangem as linhas 17, 21, 25 e 27 no Amazon Linux 2023 e as linhas indicadas na tabela para os repositórios do Amazon Linux 2.
| Sistema e repositório | Pacote | Última build vulnerável | Build corrigida | Aviso |
|---|---|---|---|---|
| Amazon Linux 2023 | Corretto 17 | 17.0.21.0.11 | 17.0.21.1.2 | ALAS2023-2026-3478 |
| Amazon Linux 2023 | Corretto 21 | 21.0.13.0.11 | 21.0.13.1.2 | ALAS2023-2026-3479 |
| Amazon Linux 2023 | Corretto 25 | 25.0.5.0.10 | 25.0.5.1.2 | ALAS2023-2026-3480 |
| Amazon Linux 2023 | Corretto 27 | 27.0.1.0.11 | 27.0.1.1.4 | ALAS2023-2026-3481 |
| Amazon Linux 2, repositório principal | Corretto 17 | 17.0.21.0.11 | 17.0.21.1.2 | ALAS2-2026-4123 |
| Amazon Linux 2, yum.corretto.aws | Corretto 21 | 21.0.13.0.11 | 21.0.13.1.2 | Não há avisos |
| Amazon Linux 2, yum.corretto.aws | Corretto 25 | 25.0.5.0.10 | 25.0.5.1.2 | Não há avisos |
| Amazon Linux 2, yum.corretto.aws | Corretto 27 | 27.0.1.0.11 | 27.0.1.1.4 | Não há avisos |
Os pacotes headless, de desenvolvimento e do JDK completo compartilham a mesma versão; por isso, todos os pacotes Corretto instalados precisam chegar à build corrigida. Corretto 8 e 11 não são afetados. Para a versão 26, não há correção planejada: a orientação é migrar para a 25 ou a 27.
Confira processador e runtimes instalados
A falha explorável está no decodificador Base64 que a JVM pode usar em processadores x86-64 com AVX-512 VBMI. A presença dessa instrução é necessária, mas não suficiente: a JVM também precisa ativar o caminho vulnerável. Sistemas ARM64, incluindo Graviton, não são afetados segundo a página de CVE da Amazon.
grep -o -m1 -w avx512vbmi /proc/cpuinfoPara verificar as opções da mesma JVM usada pelo serviço, o comando abaixo mostra se os intrínsecos Base64 estão ativos e o nível de AVX habilitado. Na configuração relatada, UseAVX = 3 e UseBASE64Intrinsics = true indicam que o caminho vulnerável está disponível.
/usr/lib/jvm/java-21-amazon-corretto.x86_64/bin/java -XX:+PrintFlagsFinal -version 2>/dev/null | grep -E "UseBASE64Intrinsics|UseAVX "Uma consulta isolada a java -version pode exibir apenas a versão apontada pelo link padrão e ignorar outros runtimes instalados. Liste os pacotes para identificar todas as linhas do Corretto que precisam de atualização, inclusive em servidores compartilhados e agentes de compilação.
rpm -qa "java-*-amazon-corretto*" | sortAtualize por aviso de segurança
No Amazon Linux 2023, a alternativa ao filtro por CVE é solicitar os pacotes com avisos de segurança pendentes ou indicar diretamente o identificador do aviso. O primeiro método pode atualizar várias linhas do Corretto de uma só vez.
sudo dnf upgrade --securityPara corrigir uma linha específica no Amazon Linux 2023, use o identificador do aviso correspondente, como no exemplo do Corretto 21. Em uma instância que já esteja no release com a correção, esse comando seleciona essa linha sem atualizar as demais.
sudo dnf upgrade --advisory ALAS2023-2026-3479No repositório yum.corretto.aws do Amazon Linux 2, também há builds corrigidas para Corretto 21, 25 e 27, mas o repositório não tem avisos de segurança para essas atualizações. Os headless das quatro linhas do Amazon Linux 2023 somavam 407 MB no teste descrito, e instâncias presas a releases antigos podem não enxergar as builds: elas chegaram no release 2023.12.20261117.
Depois da atualização, verifique cada runtime e confirme que o quarto campo da versão passou de .0 para .1. A atualização dos pacotes no disco não altera processos Java que já estão em execução; reinicie os serviços afetados para que as JVMs carreguem as builds corrigidas.
Apoie o Guia de TI
Compartilhar
Autor

Comentários
0Comece a conversa.
Seja a primeira pessoa a comentar este conteúdo.